

NIS2: Muss mein Unternehmen jetzt handeln? Was Entscheider der maritimen Wirtschaft wissen müssen
Die NIS2-Richtlinie zählt zu den wichtigsten regulatorischen Veränderungen im Bereich der Cybersicherheit der vergangenen Jahre. Dennoch herrscht in vielen Unternehmen der maritimen Wirtschaft weiterhin Unsicherheit: Ist mein Unternehmen überhaupt betroffen? Welche Anforderungen kommen auf uns zu? Und wie dringlich ist das Thema tatsächlich?
Gerade für Reedereien, Hafenbetriebe, maritime Dienstleister, Werften und Zulieferunternehmen lohnt sich ein genauer Blick, denn Cyberangriffe auf kritische Infrastrukturen und Lieferketten nehmen weltweit zu – und die maritime Wirtschaft ist aufgrund ihrer hohen Vernetzung ein besonders attraktives Ziel.
Bitte Loggen Sie sich ein um weiter zu lesen
Blueshift ist von Praktikern:Innen für Praktiker:Innen der maritimen Wirtschaft.
Loggen Sie sich hier ein, oder registrieren Sie sich.
(Nach einer Prüfung durch BlueShift werden Sie freigeschaltet.)
Nur eingeloggte und verifizierte Benutzer haben vollen Zugriff auf die Artikel, sowie die Kommentarfunktion.
Ähnliche Beiträge
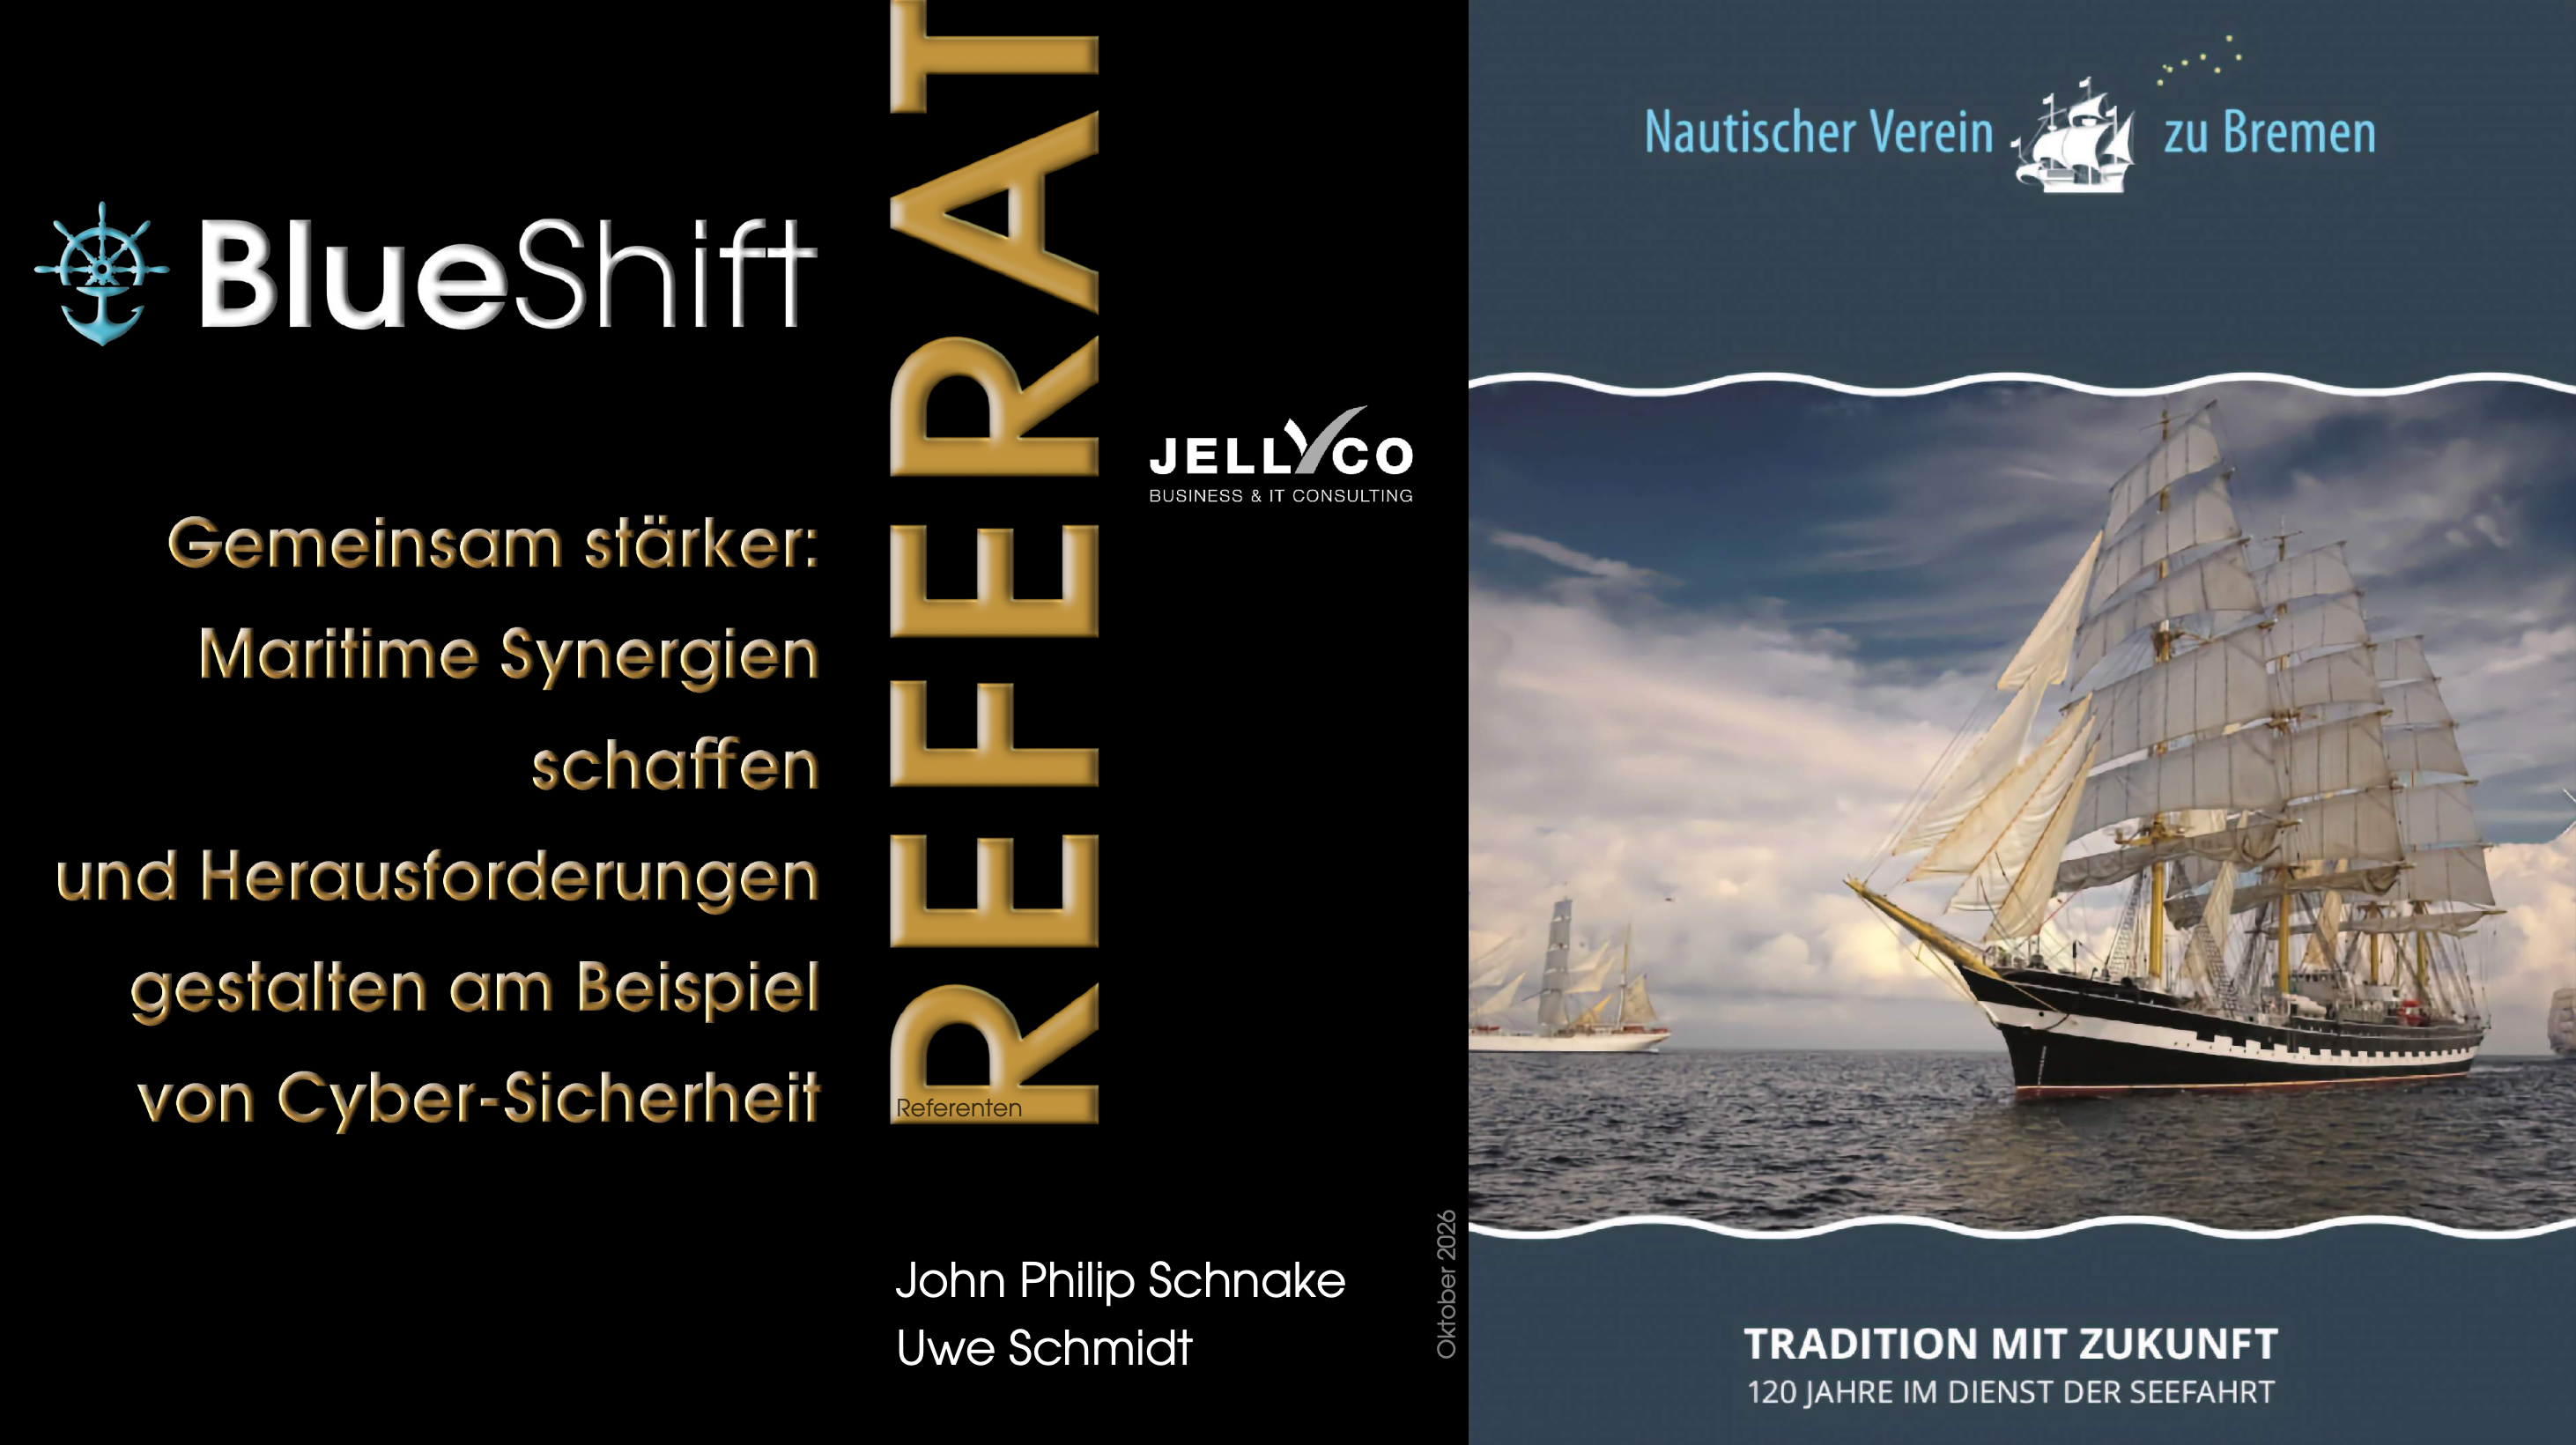
Am 20. Oktober 2026 stellten Uwe Schmidt und...
20 Okt. 2026
In der maritimen Wirtschaft wird das Thema...
05 Okt. 2026Kommentar schreiben
Hier klicken um sich anzumelden und Ihren Kommentar hinzuzufügen.
Seien Sie der Erste, der kommentiert